16 лип. 2026 р.
 Кібербезпека класичних стратегій Microsoft
Стик ігрової індустрії та інформаційної безпеки зазвичай залишається поза радарами, аж поки не виявляється критичний пролом у захисті. Сучасні ремастери класичних проєктів переносять застарілі механіки в нове мережеве середовище, що відкриває неочікувані вектори для потенційних атак. Свіжі ініціативи Microsoft із захисту власної екосистеми лише підтверджують дедалі вагомішу роль штучного інтелекту в проактивному виявленні загроз. Кейс із вразливістю в Age of Empires II став суворим застереженням: навіть банальне ігрове запрошення може перетворитися на інструмент для віддаленого захоплення контролю над системою.
16 лип. 2026 р.
 Ліквідація системних недоліків в оновленнях Windows
Сучасні операційні системи є надскладними програмними комплексами, де навіть незначний косметичний недолік може спричинити серйозне збентеження користувача. Останні ітерації оновлень від Microsoft демонструють боротьбу з широким спектром аномалій — від візуальних помилок в інтерфейсі до критичних витоків дискового простору. В центрі уваги опинилися механізми іменування файлів, безпека ядра та робота системних менеджерів доступу. Ці виправлення підкреслюють постійний пошук балансу між розширенням функціональних можливостей ОС та підтримкою її базової стабільності.
16 лип. 2026 р.
 Синтетична безпека за допомогою GPT-Red
Сучасна гонка озброєнь у сегменті великих мовних моделей змістилася з площини чистої продуктивності в площину кібербезпеки. Там, де традиційні методи ручного тестування пасують перед масштабами сучасних систем, на допомогу приходить автоматизований пошук уразливостей. OpenAI представила GPT-Red — спеціалізований інструмент для внутрішнього редтімінгу, здатний виявляти прогалини ефективніше за будь-яку людину. Це перетворює процес захисту на нескінченний цикл самовдосконалення через механізми контрольованої агресії.
16 лип. 2026 р.
 Grok Build переходить на модель відкритого коду
Індустрія розробки програмного забезпечення переживає фундаментальну трансформацію: від простих інструментів автодоповнення ми переходимо до ери повноцінних автономних агентів. У цьому контексті рішення xAI відкрити вихідний код Grok Build стає вагомим прецедентом для всієї інженерної спільноти. Тепер інструмент, що поєднує потенціал великих мовних моделей із суворістю термінального інтерфейсу, доступний для глибокого аналізу та модифікації. Це відкриває шлях до створення дійсно кастомізованих середовищ розробки, де повний контроль над даними та логікою залишається за програмістом.
16 лип. 2026 р.
 Технологічний прорив Moonshot AI з Kimi K3
Перегони за розширенням контекстного вікна стають визначальним фактором у розвитку сучасних великих мовних моделей. Сьогодні індустрія еволюціонує від простих діалогових систем до повноцінних інструментів для складного інжинірингу та креативного синтезу. Moonshot AI робить рішучий крок у цьому напрямку, представляючи свій новий флагман — Kimi K3. Ця модель покликана об’єднати глибокі здібності до міркування з безпрецедентними обсягами опрацювання інформації.
16 лип. 2026 р.
 Еволюція інструментів налагодження в Android Studio Quail 2
Розробка під Android завжди вимагала ювелірної точності в управлінні ресурсами та невпинної боротьби з витоками пам’яті. Складність сучасних мобільних застосунків зростає, перетворюючи пошук прихованих помилок на виснажливий процес, що потребує ретельного аналізу дампів пам'яті. Реліз стабільної версії Android Studio Quail 2 ознаменував перехід до ери глибокої автоматизації діагностики. Відтепер IDE виступає в ролі інтелектуального аналітика, синтезуючи класичний профілінг із потенціалом генеративного штучного інтелекту.
15 лип. 2026 р.
 Інтелектуальний аналіз безпеки коду в GitHub
Сучасні цикли розробки ПЗ вимагають блискавної реакції на виявлення вразливостей ще до того, як код потрапить в основну гілку. Класичні інструменти статичного аналізу часто обмежені заздалегідь визначеним переліком підтримуваних мов та фреймворків, що створює критичні «сліпі зони» в масштабах великих проєктів. Інтеграція генеративного штучного інтелекту безпосередньо в процес рев’ю pull-request’ів покликана ліквідувати цю прогалину. GitHub робить крок до створення адаптивної системи безпеки, де суворість алгоритмів гармонійно доповнюється гнучкістю нейромережевого аналізу.
15 лип. 2026 р.
 Конфлікт сумісності оновлень Microsoft та Dell
Сучасні операційні системи є надскладним симбіозом програмного та апаратного забезпечення, де навіть найменша зміна в коді може призвести до системного колапсу. Недавній інцидент із липневим пакетом оновлень Microsoft наочно ілюструє ризики таких глибоких взаємозалежностей. Через критичну помилку сумісності розгортання патчів було терміново призупинено для низки пристроїв Dell. У центрі проблеми опинився конфлікт між драйверами Intel та новим механізмом керування USB-C, що поставило під загрозу стабільність роботи сучасних ноутбуків.
15 лип. 2026 р.
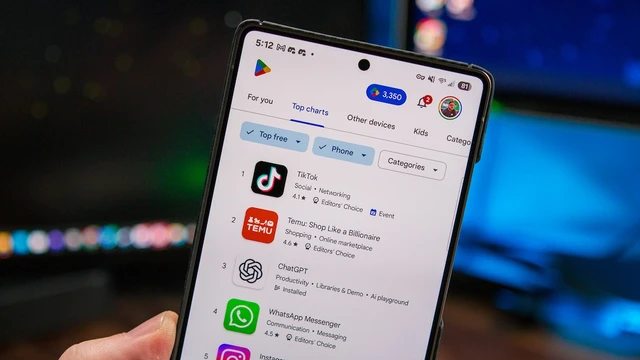 Відкритість екосистеми Android у США
Боротьба за контроль над мобільним ринком досягла свого апогею, поставивши під сумнів багаторічне панування Google Play. Судові процеси та антимонопольний тиск змушують технологічного гіганта переглянути фундаментальні принципи дистрибуції програмного забезпечення. Епіцентром подій став американський ринок, де наразі впроваджується модель відкритого доступу до сторонніх магазинів додатків. Ці зміни знаменують трансформацію закритої екосистеми на користь більш прозорого та конкурентного середовища.
15 лип. 2026 р.
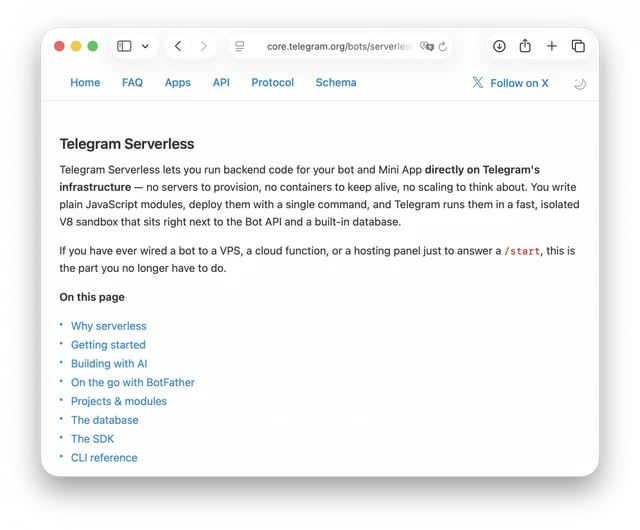 Безсерверна інфраструктура для Telegram-ботів
Кордон між месенджером та повноцінною операційною системою продовжує стрімко розмиватися. Останнє оновлення Telegram із впровадженням serverless-хостингу для ботів та Mini Apps фундаментально трансформує парадигму розробки всередині екосистеми. Відтепер платформа виходить за межі простого інтерфейсу для передачі повідомлень, еволюціонуючи у повноцінний хмарний стек. Цей крок стратегічно закріплює за Telegram статус ключового хаба для розгортання автономних ШІ-агентів.
15 лип. 2026 р.
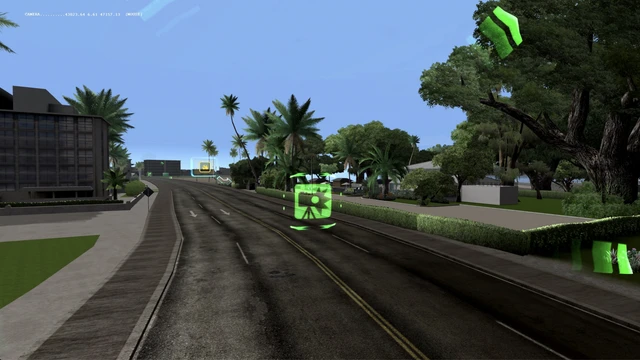 Технологічне відродження Test Drive Unlimited
Збереження цифрової спадщини відеоігор часто стикається з проблемою стрімкого застарівання програмного забезпечення. Коли оригінальні рушії втрачають сумісність із сучасним залізом, на допомогу приходять ентузіасти та концепція open-source ремейків. Проєкт OpenTDU ставить перед собою амбітну мету: повністю переписати внутрішню архітектуру Test Drive Unlimited 2006 року. Це не просто косметичний рестайлінг, а глибока технічна трансформація класичного автосимулятора, адаптована під вимоги нової епохи.
14 лип. 2026 р.
 Вразливість безпеки в компоненті DPCalendar
Забезпечення безпеки даних у сучасних системах управління контентом залишається одним із найгостріших викликів веброзробки. Навіть випробувані часом розширення можуть містити приховані вразливості, що відкривають шлях до конфіденційної інформації. Нещодавнє виявлення критичної бреші в компоненті DPCalendar лише підкреслює крихкість існуючих механізмів розмежування прав доступу. У таких умовах своєчасне оновлення програмного забезпечення стає єдиним дієвим інструментом захисту від несанкціонованого читання баз даних.
