6 лип. 2026 р.
 Інтелектуальний пошук уразливостей у ядрі FreeBSD
Точка перетину великих мовних моделей та кібербезпеки остаточно виходить за межі теоретичних дискусій, переходячи у фазу практичного застосування. Останні експерименти свідчать про те, що сучасні ШІ-агенти здатні виявляти критичні помилки навіть у максимально захищених системних ядрах. Кейс із аналізу FreeBSD демонструє: для ефективного пошуку експлойтів сьогодні потрібні не стільки колосальні бюджети на токени, скільки грамотна оркестрація інструментарію. Цей прецедент знаменує початок нової ери автоматизованого дослідження вразливостей.
6 лип. 2026 р.
 Пастка вузької спеціалізації моделей Anthropic
Еволюція великих мовних моделей зазвичай спрямована на універсальність, проте останні тенденції вказують на небезпечний тренд — виникнення «цифрових звичок», що негативно впливають на загальну точність. Регресія в останніх версіях сімейства Claude демонструє, як глибока оптимізація під конкретний внутрішній інструмент може зруйнувати здатність моделі дотримуватися нейтральних API-контрактів. Цей випадок оголює фундаментальну проблему сучасного посттренінгу: прагнення до ефективності всередині закритих екосистем призводить до деградації навичок у відкритому середовищі. Тепер розробники сторонніх агентів стикаються з парадоксом, коли більш просунуті версії нейромереж справляються з базовими завданнями гірше за своїх попередників.
6 лип. 2026 р.
 Нові горизонти сумісності операційної системи ReactOS
Створення повністю відкритого аналога Windows залишається одним із найамбітніших та технічно найскладніших викликів в історії системного програмування. Проєкт ReactOS десятиліттями прагне досягти повної бінарної сумісності з пропрієтарним кодом Microsoft, долаючи бар’єри закритих специфікацій. Останні досягнення команди свідчать про якісний стрибок як у графічній продуктивності, так і в реалізації низькорівневих механізмів ядра. Перехід до підтримки сучасніших версій NT відкриває шлях до запуску актуального програмного забезпечення на вільному стеку.
6 лип. 2026 р.
 Курс на безпеку в Chrome 150
Сучасний браузер давно переріс роль простого інструмента для перегляду сторінок, перетворившись на складне операційне середовище з власними протоколами безпеки. Свіжий реліз Google Chrome 150 демонструє стратегічний розворот компанії в бік тотального контролю над розширеннями та впровадження постквантових стандартів захисту. Це оновлення не обмежується виправленням сотень уразливостей — воно закладає фундамент для нової епохи взаємодії користувача з вебом. У центрі уваги опинилися протистояння з блокувальниками реклами та підготовка до майбутнього прискорення циклів розробки.
5 лип. 2026 р.
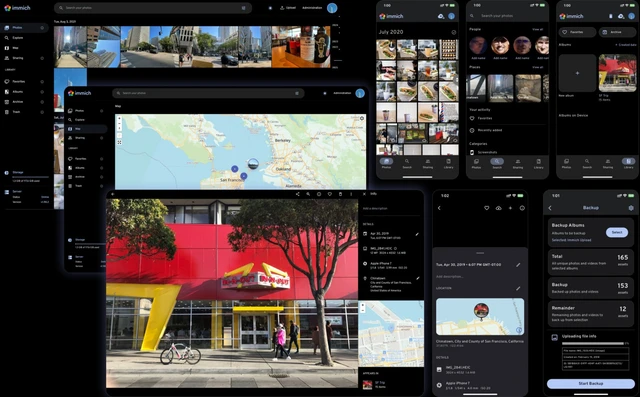 Цифрова незалежність з оновленням Immich 3.0
В епоху тотальної залежності від хмарних гігантів право власності на дані стає питанням цифрового суверенітету. Централізовані сервіси пропонують зручність, проте ціною цього є втрата контролю над приватністю та безпекою особистих архівів. Проєкт Immich прагне подолати цей компроміс, пропонуючи повноцінну альтернативу корпоративним сховищам. Реліз версії 3.0 знаменує перехід платформи від стадії активного становлення до етапу глибокої технічної оптимізації та розширення користувацького досвіду.
5 лип. 2026 р.
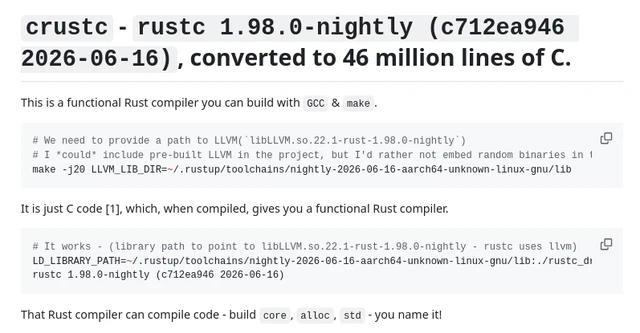 Транспіляція Rust у універсальний стандарт C
Сучасний стек розробки програмного забезпечення базується на потужних, проте громіздких інфраструктурах на кшталт LLVM та GCC. Проте наявність нішевих архітектур та застарілих систем стає серйозним бар’єром для адаптації сучасних мов із суворою типізацією, зокрема Rust. Проєкт crustc пропонує радикальний підхід до розв'язання цієї проблеми, реалізуючи глибоку трансляцію коду компілятора в мову C. Цей експеримент демонструє можливість подолання апаратних обмежень шляхом повернення до універсального стандарту ANSI C.
5 лип. 2026 р.
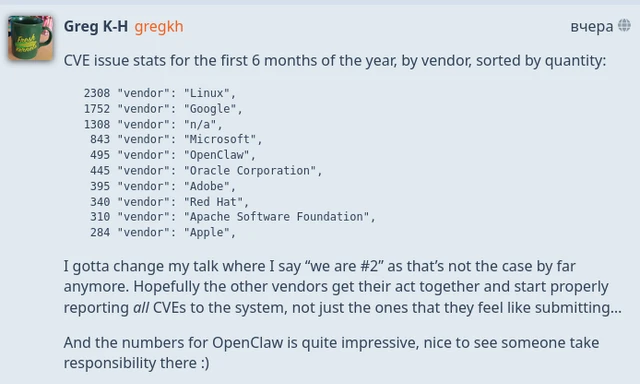 Прозорість безпеки ядра Linux
Безпека сучасного програмного забезпечення давно вийшла за межі простої відсутності помилок, перетворившись на мистецтво управління ними. У галузі прийнято оцінювати надійність систем за кількістю присвоєних ідентифікаторів CVE, проте такі метрики часто виявляються оманливими. Свіжі дані щодо ядра Linux демонструють парадокс: лідерство за кількістю виявлених вразливостей може бути ознакою найвищої якості контролю. Саме ця радикальна прозорість стає головним інструментом захисту відкритого коду.
5 лип. 2026 р.
 Фантомні вікна в екосистемі Microsoft
Сучасні операційні системи являють собою надскладний конгломерат взаємопов'язаних сервісів, де навіть мізерний збій у сторонньому ПЗ може спровокувати візуальний хаос. Останні повідомлення користувачів Windows 10 та 11 висвітлили неочікувану проблему: появу порожніх білих вікон, що фактично паралізують частину робочого простору. Під приціл потрапив Google Chrome, чиї фонові процеси вступили в конфлікт із графічним інтерфейсом Microsoft. Цей інцидент вкотре актуалізує питання критичної залежності системної стабільності від сторонніх API та допоміжних служб.
5 лип. 2026 р.
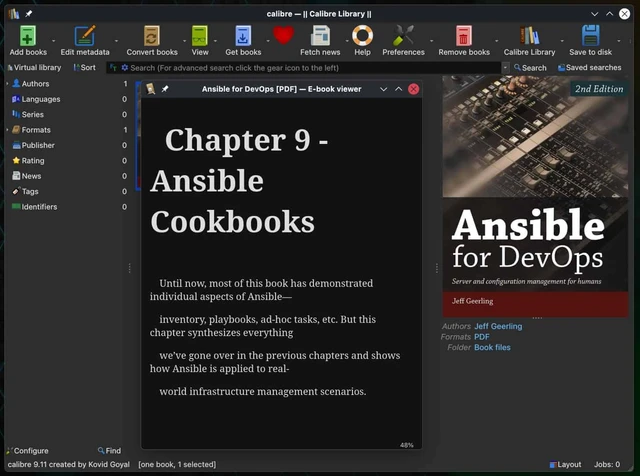 Еволюція керування цифровими бібліотеками в Calibre
В епоху інформаційного перенасичення організація особистої бібліотеки перестає бути питанням простого зберігання, перетворюючись на інструмент ефективного управління знаннями. Сучасні засоби читання еволюціонують: від примітивних переглядачів вони переходять до створення повноцінних інтелектуальних середовищ, здатних аналізувати контент у режимі реального часу. Протягом десятиліття Calibre залишається золотим стандартом open-source ПЗ для роботи з електронними книгами, майстерно поєднуючи функції конвертера, каталогу та рідера. З виходом версії 9.11 проєкт робить черговий крок назустріч глибокій інтеграції штучного інтелекту та радикальній оптимізації користувацького досвіду.
5 лип. 2026 р.
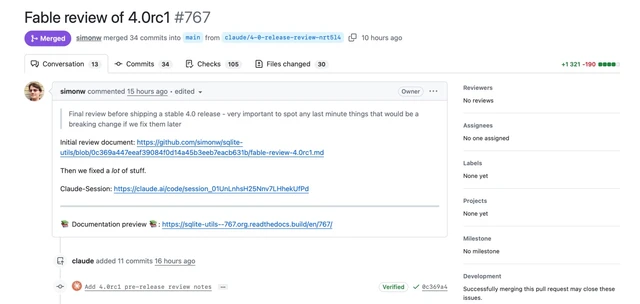 Інтелектуальний аудит бібліотеки sqlite-utils
Межа між ручним написанням коду та оркестрацією нейромереж стає майже непомітною. Сучасна програмна інженерія еволюціонує: від простого автодоповнення вона переходить до повноцінного інтелектуального аудиту складних систем. Кейс із підготовки релізу бібліотеки sqlite-utils наочно демонструє ефективність перехресної перевірки коду за допомогою різних моделей. Такий підхід дозволяє виявляти критичні помилки, які можуть вислизнути навіть від самих авторів інструменту.
5 лип. 2026 р.
 Друге життя Command & Conquer Generals
Межа між застарілим кодом та сучасними платформами поступово розмивається завдяки стрімкому розвитку великих мовних моделей. Нещодавній експеримент із портування легендарної стратегії початку нульових на iOS продемонстрував еволюцію ШІ: від ролі простого асистента до статусу повноцінного інженерного агента. Центральноюю ланкою цього процесу стала модель Claude Fable 5, яка успішно впоралася із завданнями, що виявилися непідйомними для попередніх ітерацій нейромереж. Цей кейс відкриває нову главу у збереженні цифрової спадщини та автоматизації складного системного програмування.
4 лип. 2026 р.
 CalyxOS проти закритості інфраструктури Google
У світі приватного програмного забезпечення довіра ґрунтується на абсолютній прозорості та відсутності єдиних точок відмови. Коли один із засновників CalyxOS залишив проєкт, команда зіткнулася з фундаментальною кризою безпеки ланцюга постачання. Реліз версії 7.2.2.0 став не просто технічним оновленням, а стратегічним переосмисленням самих принципів захисту системи. Відтепер приватність ОС спирається на апаратну криптографію в умовах дедалі більшої закритості екосистеми Android.
